
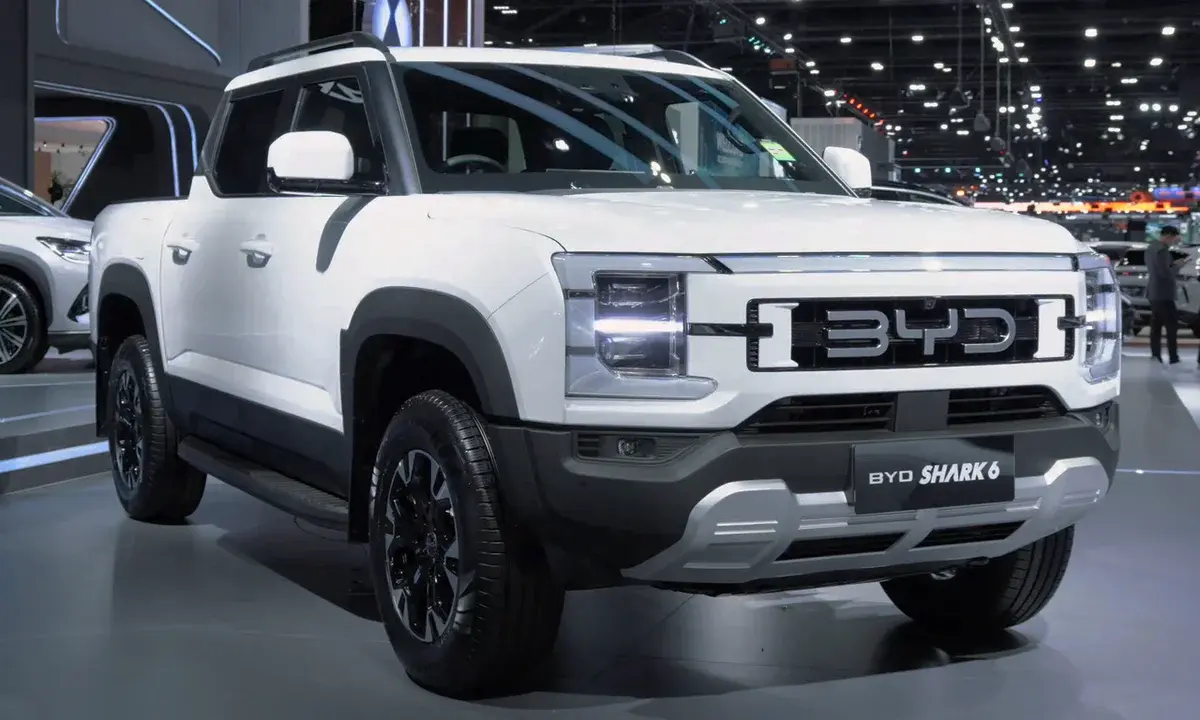
Et tv-indslag i Australien har sat gang i en debat om datasikkerheden i moderne biler. En cybersikkerhedsekspert lykkedes med at hacke en BYD Shark 6 og få kontrol over flere funktioner i bilen.
Men sagen er ikke helt så enkel, som tv-seere måske først fik indtryk af. Kritikken går på, at forsøget krævede fysisk adgang til bilen og arbejde inde i kabinen over en periode på to uger.
Historien kommer fra Boosted, som beskriver, hvordan ABC News-programmet Four Corners samarbejdede med cybersikkerhedseksperten Dan Restuk i Canberra.
Fik adgang til flere funktioner
Ifølge historien fik eksperten adgang til en BYD Shark 6 og kunne blandt andet låse dørene, slukke forlygterne, aktivere hornet og aflytte kabinens mikrofon under kørsel.
Journalist Angus Grigg vurderede, at sikkerheden i bilen var overraskende svag, fordi BYD’s software ikke var beskyttet af en adgangskode. Samtidig lød det fra ABC News, at den adgang, eksperten fik, kun udnyttede de adgange til bilen, som bilmærket allerede selv har.
Det er en vigtig detalje, fordi sagen handler om, hvor meget kontrol en bilproducent i praksis har over bilens software og opkoblede funktioner.
Kritik af metoden bag testen
Efterfølgende er testen blevet mødt med kritik fra både BYD og youtuberen The Electric Viking. Kritikken går især på, at eksperimentet ikke lignede et angreb, en fremmed bare kunne udføre udefra.
Det fremgår, at sikkerhedseksperten selv ejede bilen og arbejdede fysisk inde i den i hele to uger. Først blev der tilsyneladende udnyttet en softwarefejl til at åbne en skjult ingeniørtilstand og installere en app med adgang til bilens systemer.
For at styre blandt andet lygter og vinduesviskere måtte holdet også fjerne bilens SIM-kort, bruge eget hotspot og koble en lille computer direkte på bilens ledningsnet.
BYD siger hullet er lukket
BYD oplyser samtidig, at flere systemer holdt eksperten ude fra kameraer og andre følsomme dele af bilen. Ifølge selskabet er det hul, som blev udnyttet i forsøget, siden blevet lukket med en softwareopdatering.
Sagen peger også på et bredere problem. Boosted beskriver, at bilsikkerhed ikke kun er et spørgsmål om kinesiske biler. Andre bilproducenter har også været ramt af digitale sikkerhedsproblemer.
Det gælder blandt andet et kendt hack af en internetforbundet Jeep Cherokee i 2015. Senere måtte også Toyota og Volkswagen erkende datalæk i 2023, og der har desuden været eksempler på, at ladestandere til elbiler kunne hackes.