Styrelsen for Samfundssikkerhed har i weekenden udsendt en klar opfordring til alle myndigheder og virksomheder om at undersøge deres it-systemer. Baggrunden er en tiltagende bølge af datalæk, hvor hundredtusindvis af danske borgeres personoplysninger er blevet kompromitteret.
Ifølge Dansk Industri gælder opfordringen langt bredere end blot systemer med direkte adgang til CPR-registret. Den retter sig mod alle løsninger, hvor uautoriserede personer kan indhente personoplysninger ved hjælp af CPR-numre, kundenumre eller andre identifikationsnumre. Her tænker man især på data som navn, adresse og telefonoplysninger, som efterfølgende kan misbruges til svindel eller identifitetstyverier.
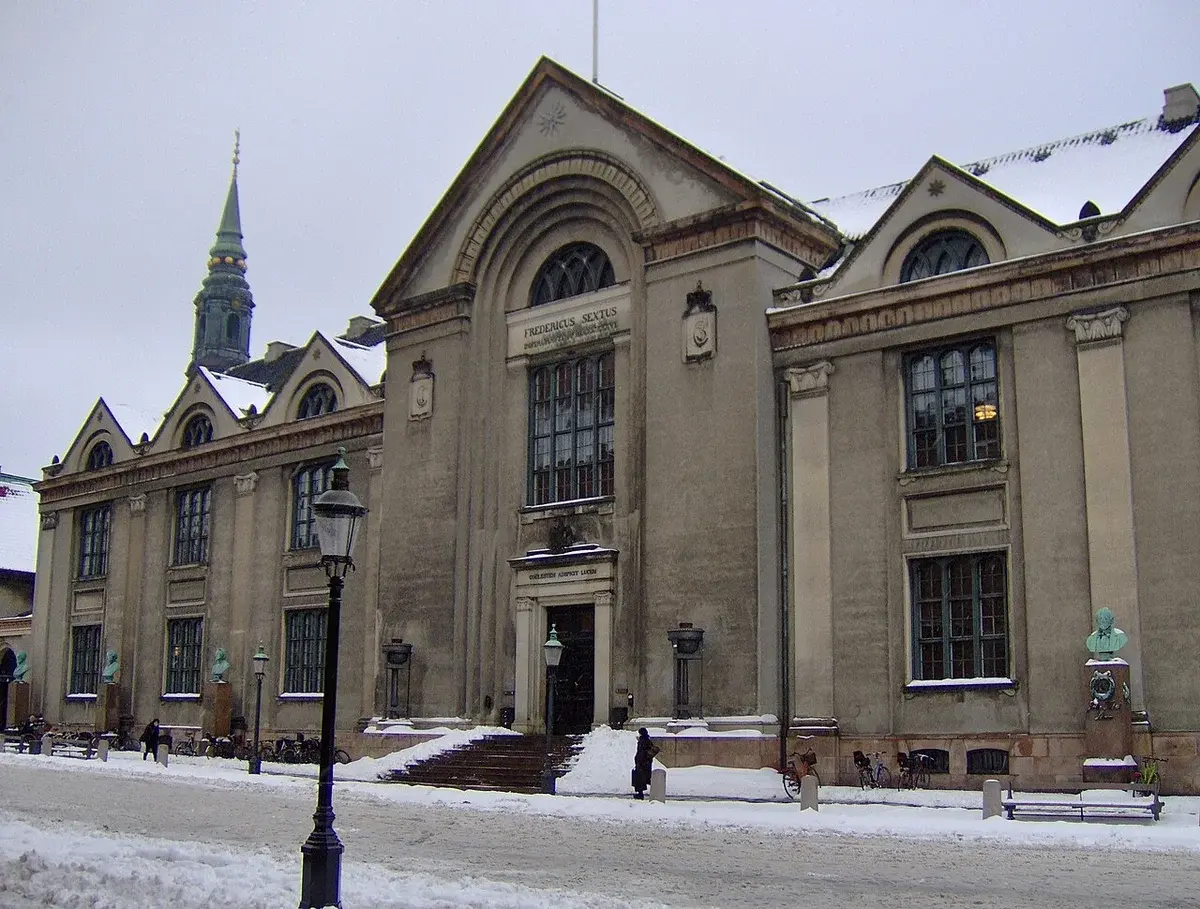
De seneste dage har tydeliggjort omfanget af problemet. Fredag afslørede Københavns Universitet, at det havde været udsat for et cyberangreb, hvor hackere fik adgang til oplysninger om cirka 525.000 personer, herunder CPR-numre, navne og telefonnumre. Samme dag meddelte teleselskabet 3 Danmark, at uautoriserede personer muligvis kunne have adgang til for- og efternavne samt adresser på op mod 400.000 privatkunder.
Disse angreb er efterfølgere til den omfattende CPR-sag fra tidligere i år, hvor hele 8,8 millioner danske CPR-numre blev lækket. Den hændelse satte fokus på, hvor sårbare danske organisationers systemer kan være, og hvordan personoplysninger kan udnyttes på tværs af forskellige databaser.
Styrelsen for Samfundssikkerhed opfordrer virksomheder til både at undersøge deres systemer grundigt og at implementere tiltag, der kan begrænse risikoen for, at uvedkommende personer kan foretage opslag og systematisk hente personoplysninger. Eksperter pointerer, at en sådan gennemgang ofte kræver faglig bistand og bør påbegyndes snarest.