
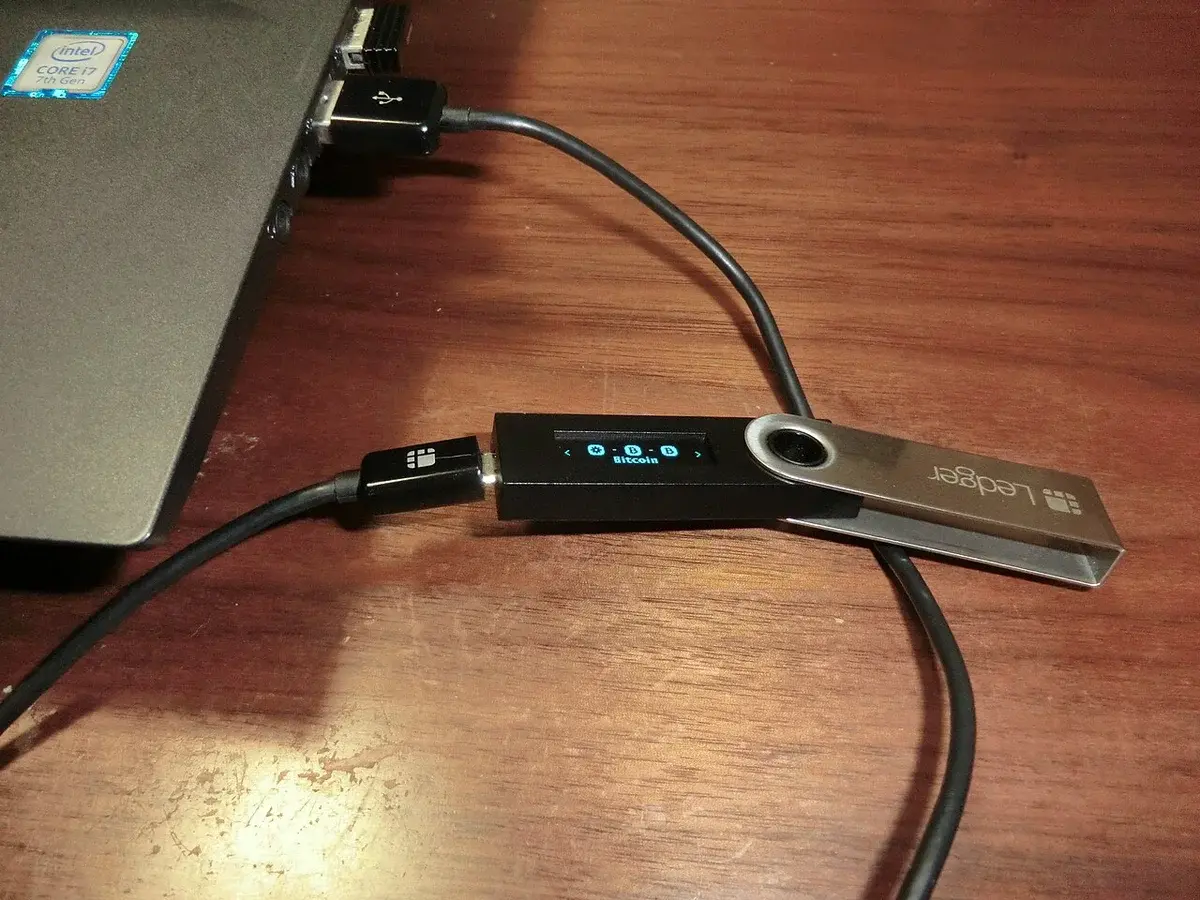
Ledger-brugere verden over har været udsat for et omfattende kryptotyverisyndigt, og mistanken peger nu på manipulerede hardware-punge solgt gennem en tredjeparts-forhandler. Ledger har bedt forhandleren CryptoBillis om at stoppe al salg af sine tegnebøger, mens virksomheden foretager en undersøgelse af de rapporterede tyverier.
Ifølge billeder og videoer delt på sociale medier X og Threads skal der være indlejret små kredsløbskort – såkaldte spy-implantater – under skermen på nogle af de kompromitterede enheder. Implantatet skal aflæse alt, der vises på skærmen, herunder de seed-pasfraser, som brugerne får vist under første opsætning af pungen.
Det særligt kritiske ved angrepet er, at implantatet benytter et indbygget SIM-kort til at sende de aflæste oplysninger tilbage til angriberne. Med adgang til seed-pasfrasen kan hackerne derefter få fuldstændig kontrol over brugernes kryptokonti og overføre midlerne til egne tegnebøger.
Over 86 millioner dollar stjålet fra hundredvis af punge
Ifølge rapporter har de bag angrebet været i stand til at stjæle over 86 millioner dollar i kryptovaluta fra hundredvis af Ledger-brugere. Størstedelen af tilfældene stammer fra brugere i Sydøstasien, hvor CryptoBillis opererer som autoriseret forhandler.
Vigtigst at bemærke: Der er ingen indikation på, at Ledgers egen infrastruktur er blevet kompromitteret, eller at tegnebøger købt direkte fra virksomheden er påvirket. Problemet synes at være begrænset til supply chain-angrebet gennem den tredjepartsforhandler.
Ledger har udsendt vejledning til brugere om, hvordan de kan kontrollere, om deres tegnebog er blevet manipuleret. Brugere bør være særligt opmærksomme, hvis de har købt en Ledger-enhed gennem uautoriserede kanaler eller fra mindre kendte forhandlere, især i Asien.
Et varsel om tredjepartsforhandleres risici
Angrebet understreger den kritiske risiko, der følger med hardware-tegnebøger købt gennem uautoriserede forhandlere. En manipuleret enhed inden den sendes til slutbrugeren gør brugerens private nøgler usikre fra starten – uanset hvor sikker selve Ledger-teknologien er.
For kryptoinvestorer handler det nu om at være ekstra forsigtig ved køb af hardware-tegnebøger. Ledger har anbefalet, at brugere kun køber direkte fra officielle kanaler eller gennem certificerede forhandlere, som kan garantere, at enhederne ikke er blevet manipuleret eller ændret under transporten.