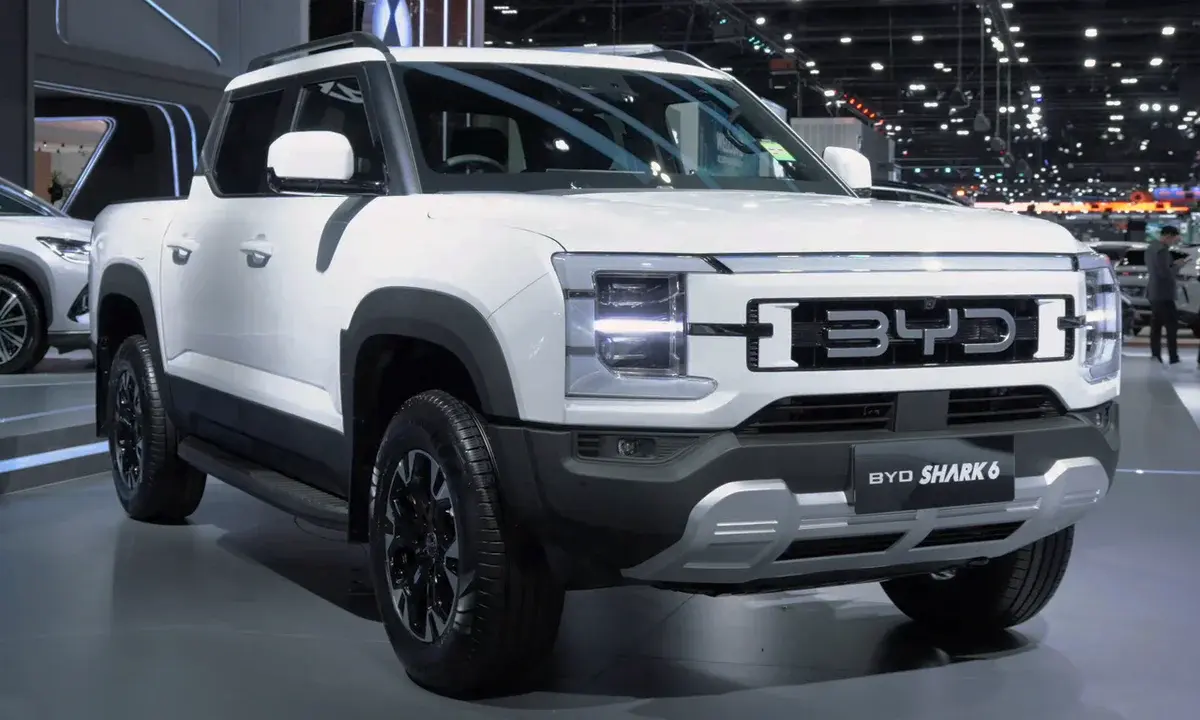
Forlygterne slukker. Viskerne går i gang. Musikken brager ud med fuld styrke. Bag rattet sidder en journalist i en kørende BYD Shark 6, mens en cybersikkerhedsekspert styrer funktionerne fra sin computer et helt tredje sted. Scenen kommer fra australske ABC’s dokumentarserie Four Corners og sender en gysende besked ud i verden: Moderne biler kan hackes.
Men først når man graver dybere ned i, hvad eksperten faktisk demonstrerede, bliver det klart, at virkeligheden er langt mindre skræmmende end en hurtig video kan få det til at se ud.
Fysisk adgang var afgørende
Dan Hreszczuk fra cybersikkerhedsfirmaet Fortify Labs brugte to uger på undersøgelsen af BYD’en. Den 28. september offentliggjorde han og holdet en detaljeret redegørelse for testens metode – og her bliver det tydeligt, hvilke barrierer en rigtig hacker skulle overvinde.
For det første krævede demonstrationen fysisk adgang til bilen. Forskerne var nødt til at installere specialsoftware direkte i bilens infotainmentsystem. Uden at kunne åbne bilen og pille ved elektronikken kunne fjernadgangen slet ikke etableres. Det er en afgørende forskel fra det billede, videoklippet kan give: at en fremmed gadehjørne rundt omkring som bymidte kan overtage din bil.
Derudover fjernede holdet bilens oprindelige SIM-kort og installerede deres eget netværkskort. Dermed kom de aldrig gennem BYD’s egne servere – en vigtig sikkerhedslag som producenten har etableret.
Ekstra hardware for at styre basale funktioner
Selv efter denne omfattende forberedelse krævede styringen af lys og viskere yderligere hardware. Forskerne skulle koblet en lille computer direkte til bilens interne kommunikationsnetværk, kaldet CAN-bussen. Den simulerede en kompromitteret styreenhed – altså noget der skal sidde fysisk i bilen.
Med denne opsætning kunne eksperten styrer dørlåse, musikafspilning, bilens position og endda lytte gennem mikrofonerne. Men vigtigst: bremser og kameraer forblev utilgængelige. ABC noterede, at disse systemer var væsentlig bedre beskyttet end andre funktioner.
Forsøget blev gennemført ved omkring 30 km/t hastighed. Selv ved denne lave fart kan uventet mørkelægning, høj musik og aktiverede viskere klart forstyrre en fører. Men det vigtigste at konstatere er, at testen ikke dokumenterede en fuld overtagelse af bilens køreegenskaber.
En vigtig afgrænsning
Fortify Labs var eksplicitte i deres efterfølgende forklaring: demonstrationen simulerede, hvordan en bilproducent kunne misbruge sin egen fjernadgang – ikke hvordan en tilfældig hacker uden forudgående adgang kan overtage en standard BYD på gaden. Videoen dokumenterer heller ikke, at BYD eller kinesiske myndigheder har gjort noget som helst forkert.
Alligevel fremhæver sikkerheder og ugens dækning et reelt problem: når først en hacker får etableret adgang ved fysisk at have fingre i bilens elektronik, kan denne adgang senere bruges på afstand. Det betyder, at en tyv eller statelig aktør med motivation til at arbejde minutiøst med en enkelt bil potentielt kunne skabe langvarigt problem for ejeren.
Fortify Labs påpegede endvidere, at Android-baserede infotainmentsystemer fra andre bilproducenter kan være sårbare over for samme angrebsteknik. Det er en generel designfejl værd at være opmærksom på – men igen: det kræver fysisk adgang til at installere den oprindelige software-exploit.
Dokumentaren